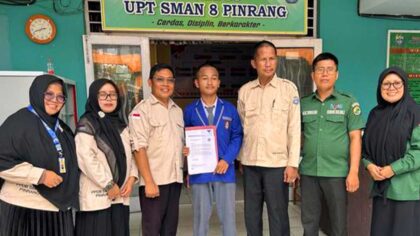
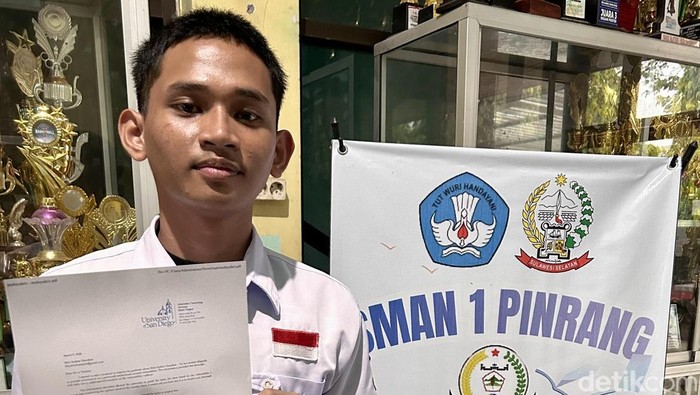
Nama Muhammad Syahrir Hamdani mendadak jadi sorotan setelah berhasil menemukan celah kerentanan pada tiga website kampus luar negeri. Siswa SMAN 1 Pinrang, Sulawesi Selatan ini bahkan hanya membutuhkan waktu paling lama dua hari—bahkan semalam—untuk mengungkap bug tersebut.
Prestasi pertamanya datang dari University of San Diego, Amerika Serikat. Syahrir mengaku hanya butuh dua hari untuk menemukan celah keamanan pada website kampus tersebut.
“Saya ikut bug hunter di University of San Diego dan menemukan celah kerentanan dalam website dalam 2 hari,” ujarnya, Selasa (28/4/2026).
Tambah Dua Kampus Eropa, Ditemukan dalam Semalam
Tak berhenti di situ, Syahrir kembali mencatatkan prestasi dengan menemukan kerentanan pada website University of Oslo (Norwegia) dan Dresden University of Technology (Jerman).
Menariknya, dua temuan terbaru itu berhasil ia dapatkan hanya dalam waktu semalam.
“Ini dua-duanya saya dapat cuma semalam,” ungkapnya.
Dengan tambahan tersebut, total sudah tiga kampus luar negeri yang memberikan sertifikat penghargaan atas temuannya.
Pakai Subfinder dan Nuclei untuk Temukan Celah
Secara teknis, Syahrir menggunakan kombinasi Subfinder dan Nuclei dalam proses pencarian celah keamanan. Metode ini dikenal sebagai workflow efektif dalam reconnaissance dan vulnerability scanning di dunia bug bounty.
“Secara teknis saya pakai kombinasi Subfinder dan Nuclei untuk menemukan celah kerentanan dalam sistem,” jelasnya.
Meski begitu, ia mengakui tidak selalu mudah menemukan bug karena harus membagi waktu sebagai pelajar.
“Saya masih harus fokus belajar dan sering ikut lomba, jadi kadang butuh waktu lebih lama,” katanya.
Sempat Ditolak, Berhasil Setelah Riset Ulang
Perjalanan Syahrir juga tidak selalu mulus. Ia sempat mengalami penolakan saat melaporkan temuan kerentanan di dua kampus Eropa tersebut.
Namun, hal itu justru menjadi motivasi untuk melakukan riset lebih dalam hingga akhirnya laporannya diterima.
“Saya riset lagi lebih dalam malam itu, dan akhirnya laporan saya diterima serta diberikan sertifikat,” terangnya.
Belajar IT Sejak SMP dari Warnet Rumah
Ketertarikan Syahrir di bidang teknologi informasi sudah dimulai sejak SMP. Ia belajar secara autodidak dengan memanfaatkan akses warnet yang ada di rumahnya.
“Dulu ada warnet di rumah, jadi akses belajar lebih mudah,” ujarnya.
Awalnya ia belajar membuat website, sebelum akhirnya tertarik mendalami keamanan siber setelah melihat banyaknya kasus peretasan di Indonesia.
Soroti Lemahnya Keamanan Website di Indonesia
Syahrir menilai masih banyak sistem digital di Indonesia, khususnya milik pemerintah, yang rentan diretas. Hal ini bahkan membuat Indonesia kerap dianggap sebagai “ladang belajar” bagi hacker pemula.
“Banyak website yang mudah dibobol, sehingga data bisa diakses orang lain,” jelasnya.
Ia pun termotivasi untuk meningkatkan kemampuannya agar bisa berkontribusi dalam memperkuat keamanan siber di Tanah Air.
Kembangkan AI untuk Deteksi Banjir dan Ancaman Siber
Selain menjadi bug hunter, Syahrir juga aktif mengembangkan teknologi berbasis artificial intelligence (AI). Ia telah membuat dua website, salah satunya untuk memantau potensi banjir secara real-time.
Tak hanya itu, ia juga mengembangkan platform untuk mendeteksi ancaman siber, seperti mengecek apakah sebuah link aman atau berpotensi penipuan.
Platform tersebut ditujukan bagi berbagai kalangan, mulai dari tim IT pemerintah hingga peneliti keamanan yang ingin memantau ancaman siber tanpa harus menggunakan tools berbayar dari luar negeri.
Target Ikut Bug Bounty Berhadiah Uang
Ke depan, Syahrir menargetkan untuk mengikuti program bug bounty profesional yang menawarkan imbalan finansial.
“Target saya ikut program bug bounty yang apresiasinya sudah berupa uang, bukan hanya sertifikat,” pungkasnya.